Em operações brasileiras analisadas pelo Banco Mundial, 88% das instituições ficaram no nível 1 do IACM e 12% no nível 2, um sinal de baixa capacidade repetível e sustentável de auditoria interna (Russell Bedford). Esse cenário explica por que tantas empresas ainda tratam auditoria de conformidade como uma revisão documental anual, mesmo quando SDRs, vendedores e agentes automatizados processam dados pessoais diariamente.
O problema não é apenas jurídico. É operacional. Um CRM pode guardar milhares de contatos, mas, sem evidência de consentimento, histórico de opt-out, retenção e tratamento, a empresa não consegue provar que fez o que deveria. Em pré-venda, a planilha costuma falhar exatamente onde a fiscalização começa: no detalhe de cada conversa, alteração e decisão tomada sobre o lead.
Por que auditoria de conformidade virou prioridade em 2026
A auditoria de conformidade deixou de ser assunto restrito ao jurídico porque a operação comercial passou a concentrar dados, automações e decisões que afetam diretamente o relacionamento com clientes. Landing pages capturam informações, SDRs qualificam contatos, campanhas reativam bases antigas e o WhatsApp mantém conversas que precisam ser interpretadas como parte do processo de tratamento de dados.
No setor público, o conceito oficial envolve examinar o cumprimento de leis, regulamentos, controles internos, probidade e legitimidade dos atos de gestão. Manuais brasileiros também conectam a auditoria ao planejamento, à execução, à comunicação dos resultados e ao relatório, com foco na adequação dos processos às regras aplicáveis (manual do TCE-SC).
Regra de operação: se o time não consegue mostrar a evidência, para fins de auditoria, o controle praticamente não existe.
A pressão aumentou porque contratos maiores, parceiros regulados e conselhos de administração não aceitam mais políticas isoladas. Eles querem rastreabilidade, responsáveis, registros e prova de correção. A ANPD e o CNPD tratam auditorias periódicas internas e, quando necessário, externas como boa prática para avaliar a conformidade com a LGPD, ainda que não sejam obrigatórias (relatório do CNPD).
Ao seguir este guia, você vai sair com quatro coisas práticas:
- Uma definição operacional, sem confundir conformidade com auditoria financeira.
- Um mapa de tipos e gatilhos, incluindo LGPD, TI, fornecedores e regras setoriais.
- Um processo replicável, com entregáveis em cada fase.
- Um caminho para aplicar IA em vendas, CRM, WhatsApp e cadências de pré-venda sem transformar a operação em um arquivo de planilhas.
O que é auditoria de conformidade na prática
Auditoria de conformidade é o exame sistemático de processos, controles e registros para verificar se a empresa cumpre leis, regulamentos, políticas internas e contratos. Eu trato isso como um raio-x documental da operação. O exame não pergunta apenas se a organização criou uma política, mas se as pessoas e sistemas executam o que foi definido e conseguem provar essa execução.
A pergunta central é simples: estamos fazendo o que devemos? A resposta precisa aparecer em evidências, como logs, registros de aceite, aprovações, transcrições, documentos, tickets e alterações no CRM.
A auditoria financeira olha para números, demonstrações e integridade das informações financeiras. A auditoria operacional olha para eficiência, produtividade, custo e resultado dos processos. A auditoria de conformidade verifica aderência às obrigações que a empresa assumiu ou que a legislação impôs.
A evidência é o ativo principal
Uma política de privacidade publicada no site não prova que um SDR respeitou o opt-out de um contato. Um treinamento sobre LGPD não prova que o vendedor utilizou o script aprovado. Uma planilha com uma coluna de consentimento não prova quando, como e em qual contexto o aceite foi obtido.
Por isso, o controle precisa nascer junto com a atividade. No CRM, cada contato deve carregar o contexto mínimo necessário para reconstruir a decisão: origem, base legal aplicável, status de consentimento, solicitações do titular, responsável e próxima ação.
No modelo usado pelo TCU para autoavaliação de controles internos em auditorias de LGPD, gestores respondem a questionários e anexam evidências. Depois, auditores analisam qualitativamente o material e fornecem feedback (auditoria do TCU sobre LGPD). Essa lógica é importante para vendas: conformidade não é marcar “sim” em um checklist, é demonstrar que o processo funciona.
Tipos de auditoria de conformidade que toda empresa precisa conhecer
O tipo de auditoria deve seguir o risco, o processo analisado e o motivo da investigação. A operação pode combinar auditoria interna recorrente, avaliação externa para certificação e auditoria de TI após um incidente ou mudança relevante.
| Tipo | Foco principal | Executor típico | Quando aplicar |
|---|---|---|---|
| Interna | Políticas, controles e processos próprios | Compliance, auditoria interna ou operações | Monitoramento recorrente e preparação para avaliações |
| Externa | Independência, certificação e validação | Empresa especializada ou organismo independente | Certificação, contrato relevante ou exigência de parceiro |
| De TI | Acessos, logs, segurança e mudanças | Auditor de TI, segurança ou especialista externo | Incidente, mudança de infraestrutura ou risco tecnológico |
| De LGPD | Tratamento, base legal, direitos e retenção | DPO, compliance, jurídico ou auditor independente | Novo fluxo de dados, solicitação de titular ou avaliação de risco |
| De fornecedores | Controles e obrigações de terceiros | Compras, compliance e auditoria | Mudança de fornecedor crítico ou terceirização de processo sensível |
| Regulatória setorial | Regras específicas do setor | Compliance interno e órgão ou auditor habilitado | Autuação, fiscalização ou obrigação contratual |
A auditoria interna testa os controles antes que clientes, reguladores ou avaliadores externos encontrem falhas. Ela precisa sair do checklist e examinar a execução real: aprovações, registros, exceções, conversas e alterações no CRM. A auditoria externa acrescenta independência e pode ser exigida por certificações, contratos ou regras de governança. Não substitui o acompanhamento diário da operação.
A auditoria de TI examina quem acessa cada sistema, se as alterações ficam registradas e se os dados recebem proteção adequada. A auditoria de LGPD verifica tratamento, finalidade, base legal, consentimento quando aplicável, retenção e capacidade de atender aos direitos dos titulares.
Inclua também fornecedores e regras específicas do setor. Um parceiro de atendimento pode tratar dados em nome da empresa, enquanto um integrador pode acessar o CRM e alterar informações usadas pelas cadências de pré-venda. Esses acessos precisam ter responsável, finalidade, registro e revisão.
Uma instituição financeira deve observar disposições específicas de conformidade definidas pelo regulador do setor. A referência inclui a Resolução CMN nº 4.968, que trata da estrutura de conformidade e dos controles internos aplicáveis às instituições autorizadas. Na prática, a evidência documental precisa alimentar regras de CRM, alertas e cadências automáticas, inclusive para orientar um SDR de IA sobre quando abordar, pausar ou encaminhar um contato.
Etapas detalhadas de uma auditoria de conformidade eficiente
Uma auditoria eficiente começa antes da coleta de documentos. Primeiro, defina o processo, o risco e a regra que será testada. Depois, busque evidências diretamente nos sistemas de origem, principalmente no CRM, no atendimento e nas ferramentas de automação.
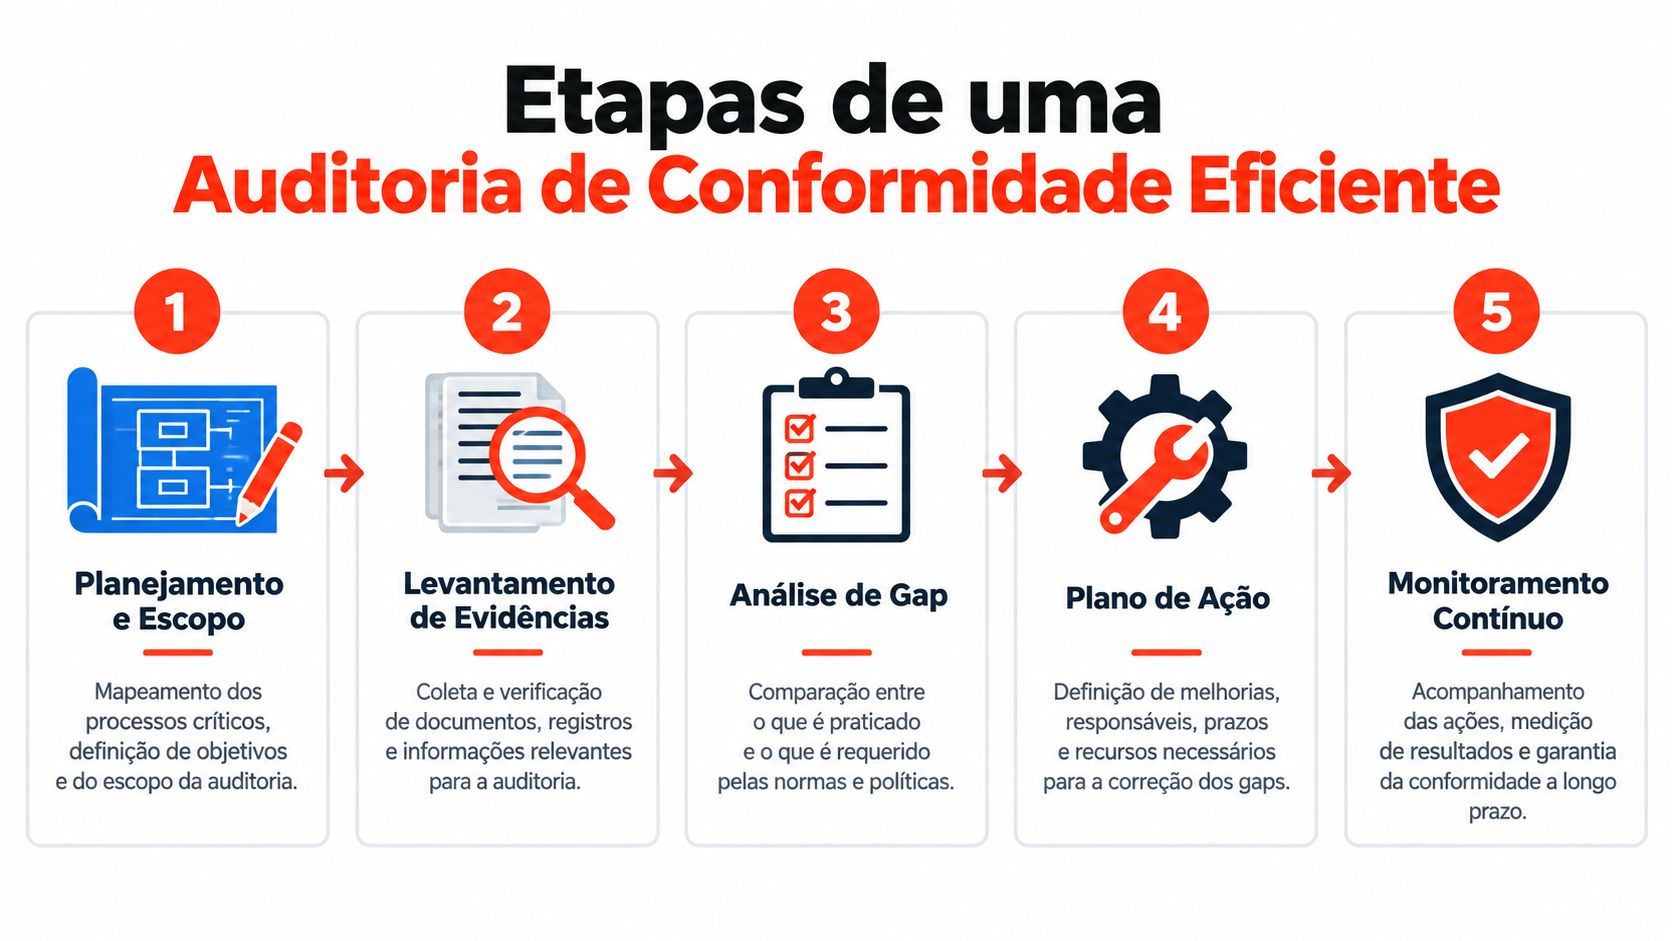
1. Planejamento e escopo
Mapeie processos críticos, áreas responsáveis, sistemas envolvidos e normas aplicáveis. O entregável é uma matriz de riscos, com escopo, responsáveis, critérios de teste e prioridade.
2. Levantamento de evidências
Procure documentos aprovados, registros de consentimento, logs de acesso, transcrições, tickets, alterações no CRM e evidências de treinamento. Defina uma amostragem mínima coerente com o risco. Não aceite capturas de tela sem contexto, data ou origem verificável.
3. Avaliação de gaps
Compare o controle atual com a exigência aplicável. Para LGPD, verifique tratamento, finalidade, retenção, atendimento ao titular e segurança. Para uma política interna ou ISO 37001, examine se o processo real acompanha o requisito formal.
O resultado deve separar não conformidade, fragilidade de controle e oportunidade de melhoria. Misturar tudo no mesmo nível cria relatórios longos e planos de ação que ninguém prioriza.
4. Relatório de achados
Descreva o fato, o requisito, a evidência, o risco e o responsável pela correção. Classifique a severidade e entregue um relatório executivo que permita ao gestor decidir sem interpretar jargão de auditoria.
5. Follow-up e reauditoria
O ciclo só termina quando a correção foi executada e comprovada. O entregável é um checklist de reavaliação, com evidência nova, responsável, data de verificação e status do risco residual.
Use este checklist na próxima auditoria:
- Escopo: processo, sistemas, normas e responsáveis estão definidos?
- Evidência: cada teste aponta para um documento ou registro de origem?
- Gap: o achado descreve fato, requisito e risco?
- Ação: existe responsável e prazo para remediação?
- Revisão: a correção foi testada novamente?
- Governança: a pendência foi escalada quando não resolvida?
Auditoria pontual versus monitoramento contínuo em vendas e atendimento
A auditoria anual tem utilidade, mas não pode ser o sistema inteiro. Ela cria uma fotografia. O problema é que a operação comercial continua mudando depois da fotografia, com novos scripts, campanhas, integrações, fornecedores e agentes de IA.
A revisão da OCDE sobre o Brasil mostra que a implementação das recomendações de auditoria interna ficou em 26%, contra 78% na média da OCDE (revisão da OCDE sobre o Brasil). O dado aponta o gargalo que vejo nas empresas: auditar é relativamente fácil; fechar o ciclo de correção exige dono, prazo e acompanhamento.
| Critério | Auditoria pontual anual | Monitoramento contínuo |
|---|---|---|
| Evidência | Coletada em ciclos | Gerada durante a operação |
| Detecção | Descobre desvios depois | Aciona alertas perto do evento |
| CRM e vendas | Amostra campanhas e registros | Verifica cadências e interações recorrentes |
| Gestão | Produz relatório periódico | Mantém tarefas, responsáveis e follow-up |
| Melhor uso | Certificação e validação independente | Controle diário e prevenção |
Em vendas, o monitoramento deve observar scripts, consentimentos, opt-outs, registros incompletos e solicitações de titulares. A decisão entre os modelos depende do volume de interações, da sensibilidade dos dados, da maturidade do time e da tolerância a risco.
A auditoria pontual ainda faz sentido para certificações, investigação de incidentes, mudança de fornecedor crítico ou validação independente. Use-a como complemento, não como substituta. Para organizar casos, evidências e resultados de operações comerciais, você pode consultar os cases da Leavo AI, sem abandonar a necessidade de definir seus próprios critérios de auditoria.
Como aplicar auditoria de conformidade em pré-venda e CRM
O funil de pré-venda precisa de controles verificáveis em cada transição. O lead entra, fornece dados, recebe uma abordagem, responde perguntas, pode pedir interrupção e, em algum momento, vira oportunidade ou sai da base. Cada etapa deixa evidência.
Comece pela captura. Landing pages devem registrar o contexto do aceite e o texto apresentado ao contato. O CRM precisa guardar opt-in e opt-out de forma fiel, sem permitir que uma nova importação sobrescreva a decisão anterior. O script de qualificação deve evitar perguntas desnecessárias e orientar o SDR sobre dados sensíveis.
Pontos de controle que eu colocaria no CRM
- Consentimento válido: origem, momento, finalidade e versão do aviso precisam estar associados ao contato.
- Opt-out: o bloqueio deve interromper novas abordagens e campanhas relacionadas.
- Script aprovado: perguntas e respostas precisam seguir a política comercial e de privacidade.
- Retenção: registros sem finalidade ativa devem seguir a regra de retenção e descarte.
- Acesso: somente funções autorizadas devem consultar dados sensíveis.
- Solicitações: pedidos de acesso, correção ou exclusão precisam gerar tarefa e prazo.
Uma IA conversacional pode registrar cada interação como evidência auditável. Transcrições, logs de aceite e um identificador de integridade, como um hash associado ao consentimento, dão mais força ao histórico do que uma planilha editada manualmente. O sistema também pode disparar revisão quando o lead recusa a base legal, quando há mudança no fundamento do tratamento ou quando o titular pede exclusão.
Monitore indicadores operacionais, como taxa de consentimento válido, tempo médio de resposta a solicitações de titulares e índice de registros completos no CRM. Eles pertencem à operação, não apenas ao jurídico. Para conectar CRM, canais, automações e ferramentas de atendimento, avalie as integrações da Leavo AI dentro do desenho técnico aprovado pela empresa.
O papel da Leavo AI na conformidade de ponta a ponta
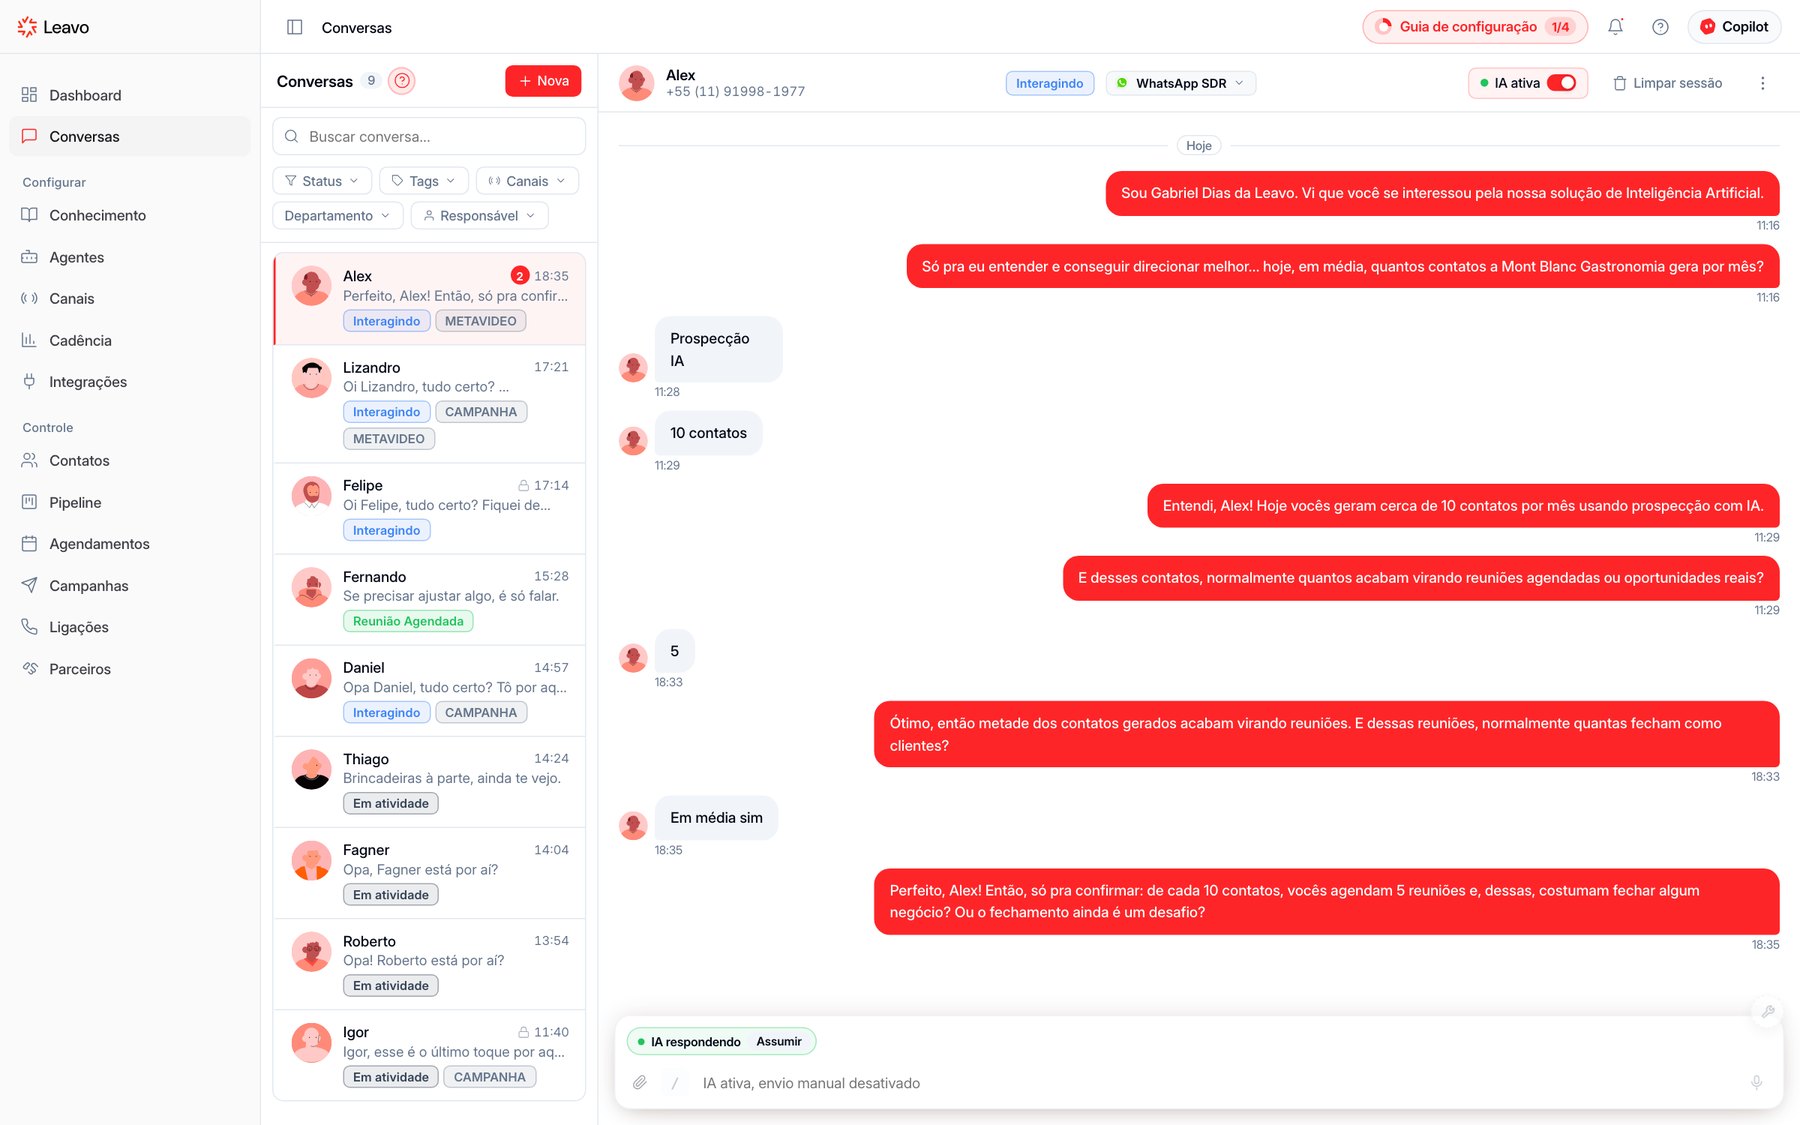
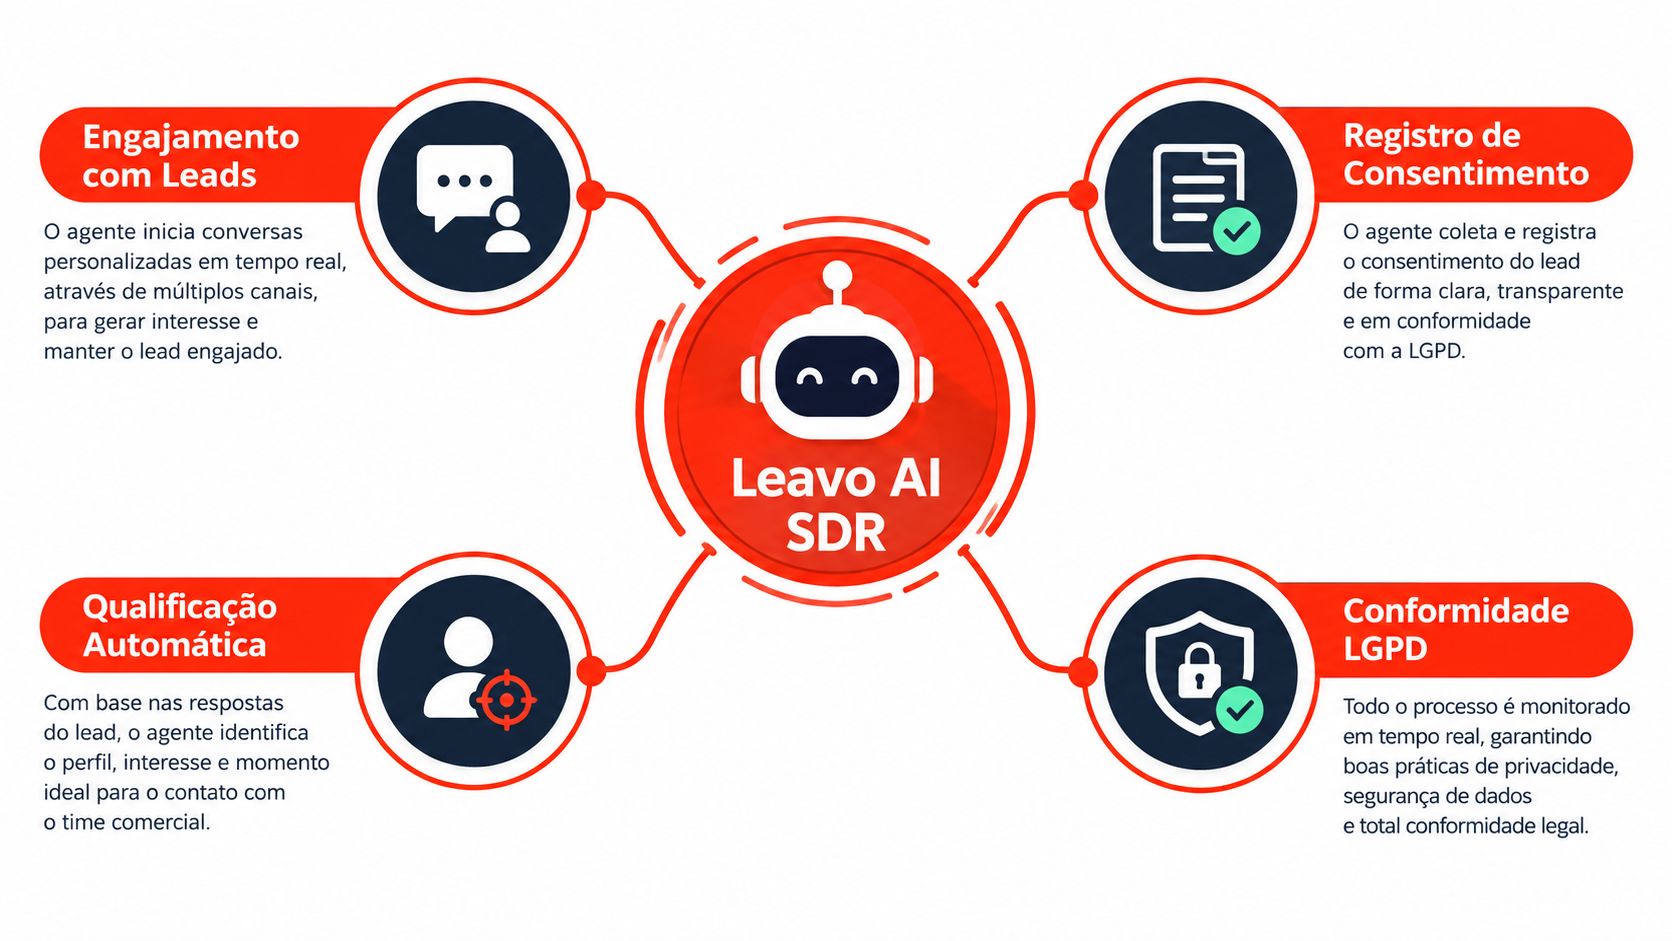
A Leavo AI entra como camada de execução da auditoria no dia a dia comercial. A empresa não precisa tratar o SDR de IA como um robô separado do processo. O desenho mais útil é integrá-lo ao CRM, às regras de atendimento e às cadências que governam a operação.
Hoje, a necessidade é maior do que ter apenas SDRs de IA. A empresa precisa de um CRM completo de vendas capaz de orquestrar toda a operação comercial no WhatsApp, com histórico, responsáveis, próximas ações, campanhas e automações no mesmo fluxo.
Um agente pode abordar leads, responder perguntas, identificar necessidades, qualificar oportunidades e fazer follow-up conforme regras configuradas. Ao mesmo tempo, a operação deve registrar consentimento, vincular a conversa ao contato e preservar o contexto que será necessário para uma revisão posterior.
O controle precisa virar ação automática
Um bom desenho não deixa o achado parado no relatório. Se um lead não tem base legal identificada, o sistema deve marcar o registro, pausar o follow-up e notificar o gestor responsável. Se o titular pede exclusão, a solicitação deve bloquear novas abordagens e abrir uma tarefa de tratamento.
Essa automação não elimina a revisão humana. Ela tira da equipe o trabalho repetitivo de localizar desvios e direciona a atenção para decisões que exigem julgamento. O gestor acompanha transcrições, registros de aceite, alterações no funil e exceções de política sem depender de consultas manuais em várias ferramentas.
A plataforma reúne SDR de IA, CRM, atendimento, agentes inteligentes e automações em um único ambiente. O conjunto de funcionalidades da Leavo AI pode ser avaliado conforme os controles de LGPD, PCI, segurança e políticas internas definidos pela empresa.
A recomendação é começar com um fluxo pequeno. Escolha uma campanha de entrada, defina a base legal, aprove o script, estabeleça os campos obrigatórios do CRM e configure os alertas. Depois, faça a primeira revisão dos logs, corrija as exceções e só então amplie para outros canais e segmentos.
Recomendações práticas e erros que custam caro
O erro mais comum é tratar conformidade como projeto com começo e fim. A equipe publica uma política, faz um treinamento, cria uma planilha e considera o assunto encerrado. Em pré-venda, isso falha porque a base muda, os scripts mudam e os canais continuam gerando novas interações.
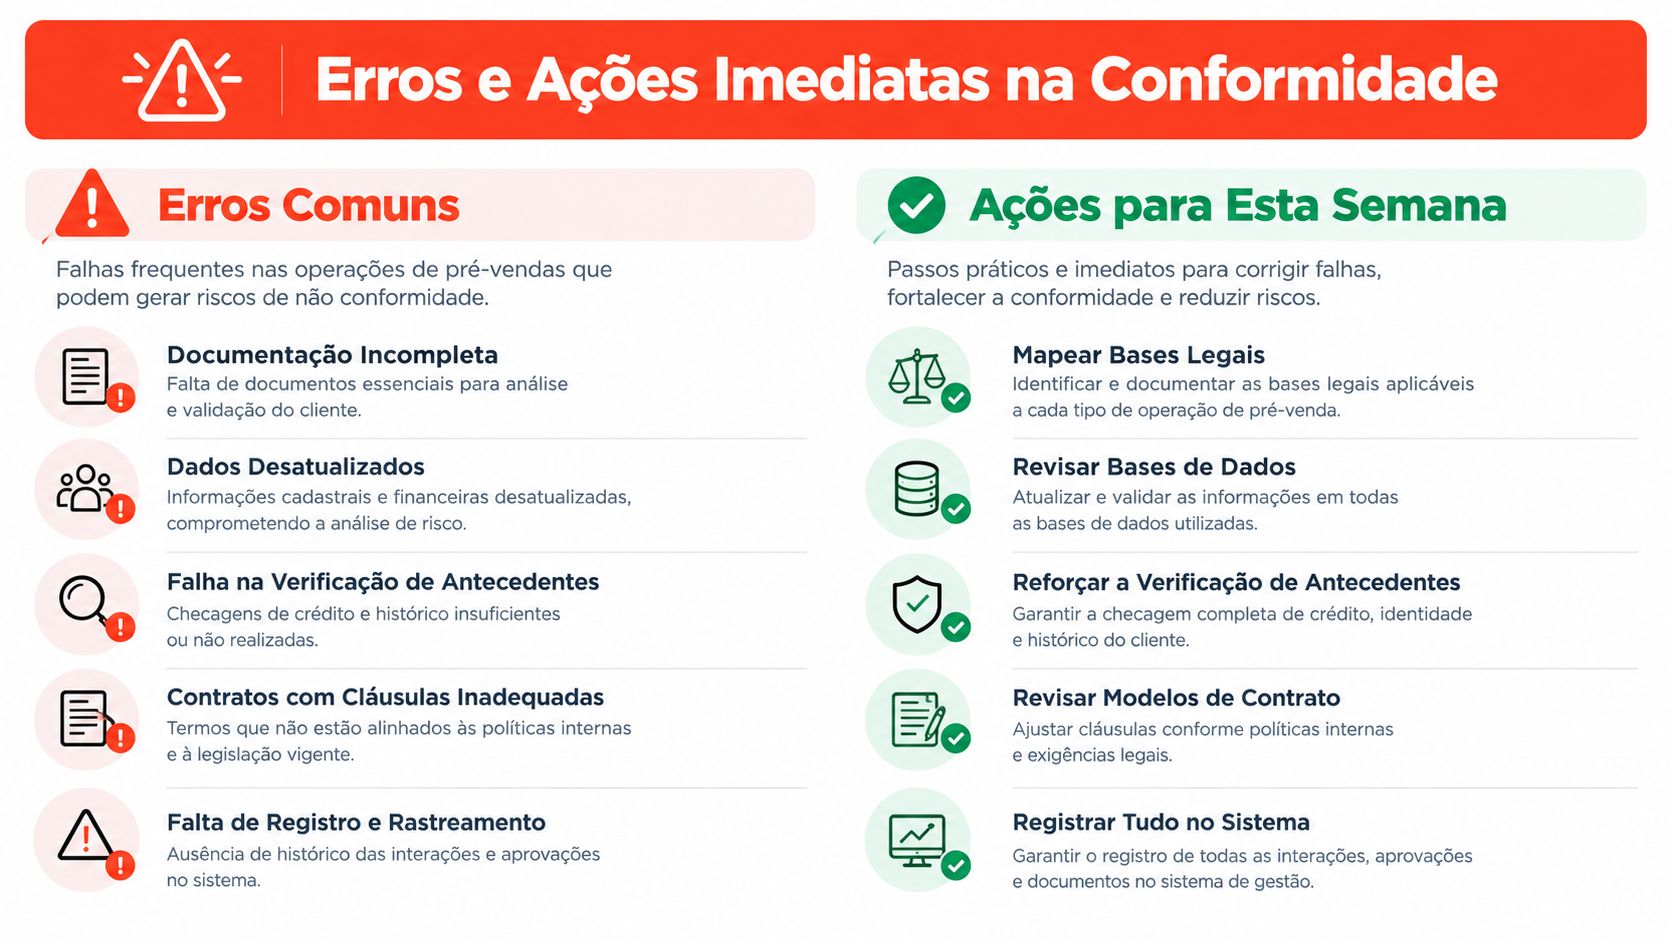
Faça estas ações na próxima semana:
- Mapeie as bases legais: classifique os contatos ativos e identifique registros sem justificativa operacional.
- Revise os scripts: inclua coleta de consentimento, tratamento de recusas e encaminhamento de solicitações.
- Atualize os agentes de IA: treine-os com a versão vigente das políticas, critérios comerciais e limites de dados.
- Revise os logs: estabeleça uma rotina semanal para verificar conversas, opt-outs e registros incompletos.
- Defina KPIs de conformidade: acompanhe os indicadores junto com conversão, reuniões e pipeline.
Elimine formulários sem evidência. Pare de confiar em treinamento único. Meça conformidade com indicadores que a operação realmente consegue acompanhar, não apenas com documentos jurídicos.
A Leavo AI reúne SDR de IA, CRM, agentes inteligentes, atendimento e automações para organizar conversas, qualificação, follow-up e evidências no fluxo comercial, especialmente no WhatsApp. Visite a Leavo AI para avaliar como aplicar essa estrutura à sua operação de pré-venda e transformar conformidade contínua em rotina executável.
Coloque a IA para atender, qualificar e agendar no seu WhatsApp.
Agentes de IA, CRM e WhatsApp em uma única operação.
- 7 dias grátis
- Sem compromisso
- Implementação guiada